En ocasiones, para corregir un problema de seguridad importante, miHosting debe detener temporalmente alguno de sus servidores. Esto puede interrumpir los servicios alojados en él, pero permite aplicar medidas necesarias para reducir la exposición a una vulnerabilidad y restablecer el servicio con la corrección activa.
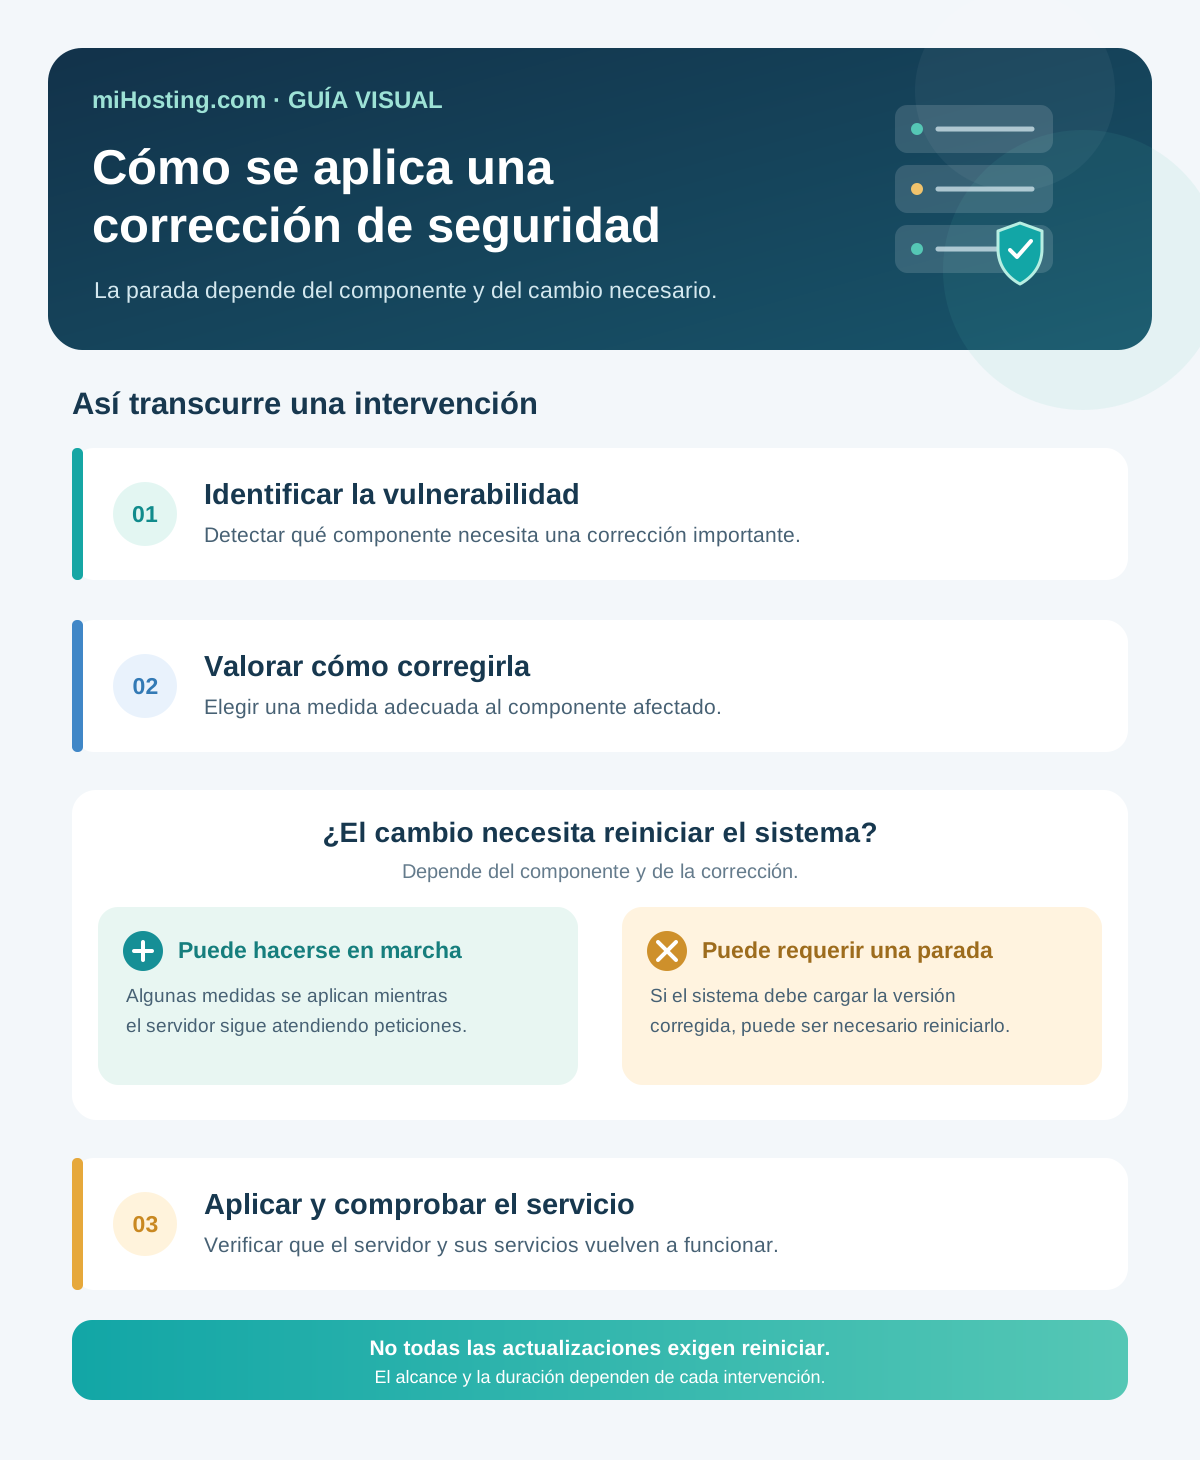
No todas las actualizaciones requieren una parada. La decisión depende de qué componente haya que corregir y de cómo se aplique el cambio.
La seguridad de los servidores exige actuar a tiempo
Una vulnerabilidad es un fallo en un programa o componente que puede permitir un acceso o una actividad que no debería ser posible. Cuando se identifica un problema importante, el proveedor debe valorar su alcance y aplicar la solución adecuada. Si el componente afectado sigue funcionando con la versión vulnerable, instalar una corrección puede no ser suficiente: en algunos casos es necesario reiniciar el sistema para que cargue la versión corregida.
Por ejemplo, la documentación del kernel de CloudLinux indica que, después de instalar determinadas versiones de su kernel, hay que reiniciar el servidor. Ese es un caso concreto; no significa que todas las correcciones de seguridad requieran reinicio ni que cada intervención de miHosting afecte al kernel.
Por qué una corrección puede interrumpir el servicio
Algunas medidas de seguridad se pueden aplicar mientras el servidor sigue atendiendo peticiones. Otras afectan a componentes de bajo nivel o necesitan que el sistema vuelva a arrancar para que el cambio entre en funcionamiento.
Cuando la intervención pertenece a este segundo grupo, mantener el servidor operativo puede dejar activa la versión vulnerable mientras se completa el trabajo. Detenerlo temporalmente permite aplicar la corrección y comprobar después que el sistema vuelve a funcionar.
El efecto depende de qué servidor se intervenga y de los servicios que aloje. Si una web, un correo o una aplicación depende de ese servidor, podría no estar disponible durante la intervención.
Qué está cambiando con la inteligencia artificial
La IA forma parte del contexto actual de la ciberseguridad. ENISA observa un uso creciente de estas herramientas para facilitar o mejorar algunas actividades maliciosas, según su informe Threat Landscape 2026. Eso añade presión a la tarea de detectar problemas y corregirlos a tiempo.
El informe de ENISA sobre 2026 también recoge más de 48.000 vulnerabilidades nuevas identificadas en 2025, un 22 % más que el año anterior. Esa cifra cuenta vulnerabilidades registradas: no equivale a un aumento del 22 % de todos los ciberataques ni demuestra que la IA haya causado ese crecimiento. Por eso, describir la situación como un aumento exponencial de todos los problemas de seguridad sería más tajante de lo que permiten esos datos. ENISA resume estos hallazgos en su nota de prensa.
La IA es una parte de un panorama más amplio. Los fallos de software, las nuevas vulnerabilidades y las técnicas de los atacantes también forman parte del trabajo de seguridad que debe afrontar cualquier proveedor de infraestructura.
Una interrupción temporal para corregir un problema importante
Cuando miHosting detiene un servidor por motivos de seguridad, la finalidad es aplicar las medidas necesarias para corregir un problema importante. La interrupción puede resultar incómoda, sobre todo si afecta a una web o tienda en funcionamiento, pero posponer una corrección también puede mantener el sistema expuesto.
Cada intervención depende del componente afectado y de la solución disponible. Por ese motivo, no todas las paradas tienen el mismo alcance ni la misma duración.
Si tienes dudas sobre una intervención que afecta a tu servicio, contacta con el equipo de miHosting e indica qué servicio está afectado y desde cuándo. No incluyas contraseñas ni claves privadas en la consulta.
De la idea a tu primera web.
Prueba el hosting gratis durante 6 meses. Cuando necesites más recursos y soporte, compara nuestros planes profesionales. El dominio se contrata por separado.